elasticsearch-reset-password
Setzt ein neues Passwort für einen eingebauten Elasticsearch-Benutzer wie
elasticoderkibana_system, zufällig oder selbst gewählt.
Syntax
sudo /usr/share/elasticsearch/bin/elasticsearch-reset-password -u BENUTZER [-i] [-b] [--url URL]
Optionen
| Option | Beschreibung |
|---|---|
-u BENUTZER |
Der Benutzer, z. B. elastic oder kibana_system |
-i |
Das neue Passwort selbst eingeben statt eines zufälligen |
-a |
Ein zufälliges Passwort erzeugen (der Standard) |
-b |
Batch-Modus: nicht nach Bestätigung fragen |
--url URL |
Adresse des Knotens, falls nicht https://localhost:9200 |
Das Werkzeug braucht einen laufenden Knoten und ändert das Passwort über die API. OpenSearch hat kein solches Werkzeug; dort änderst du Benutzer im Security-Plugin (internal_users.yml oder REST-API).
Beispiele
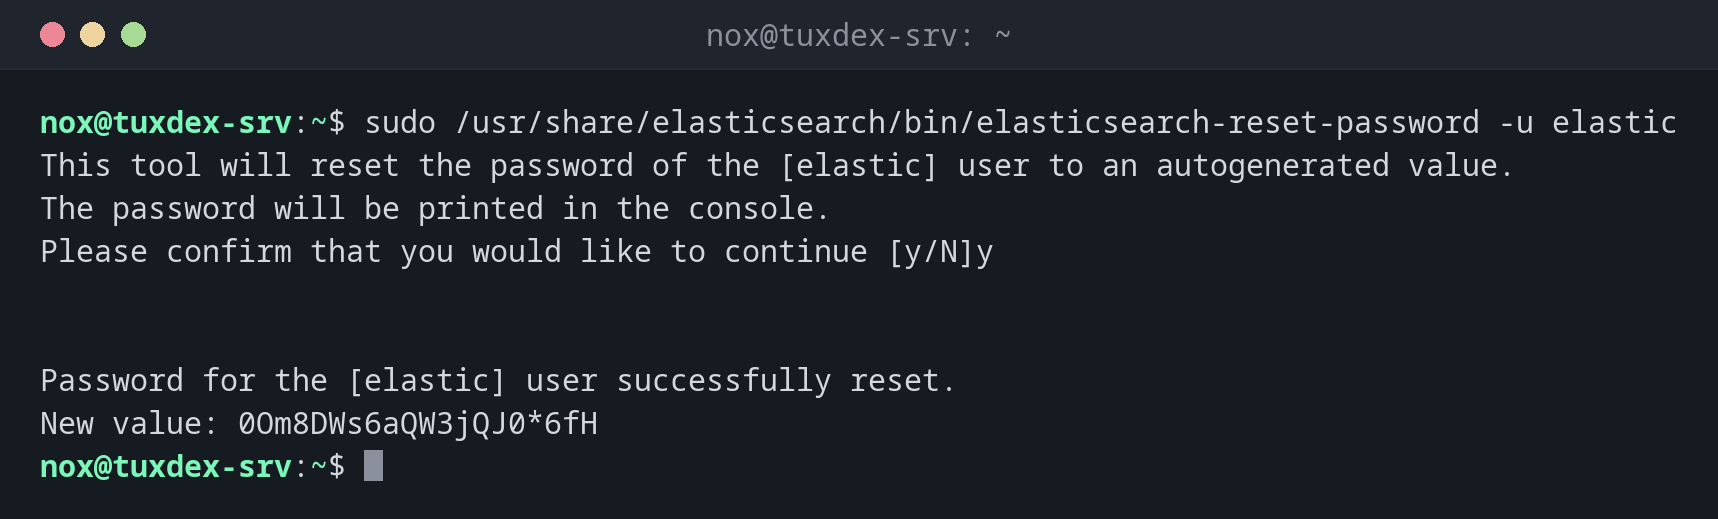
Ein neues zufälliges Passwort für elastic:
sudo /usr/share/elasticsearch/bin/elasticsearch-reset-password -u elastic
This tool will reset the password of the [elastic] user to an autogenerated value.
The password will be printed in the console.
Please confirm that you would like to continue [y/N]y


Password for the [elastic] user successfully reset.
New value: 0Om8DWs6aQW3jQJ0*6fH
Das Passwort selbst wählen:
sudo /usr/share/elasticsearch/bin/elasticsearch-reset-password -u kibana_system -i
This tool will reset the password of the [kibana_system] user.
You will be prompted to enter the password.
Please confirm that you would like to continue [y/N]y


Enter password for [kibana_system]:
Re-enter password for [kibana_system]:
Password for the [kibana_system] user successfully reset.
Das neue Passwort testen:
curl --cacert /etc/elasticsearch/certs/http_ca.crt -u elastic https://localhost:9200
Enter host password for user 'elastic':
{
  "name" : "tuxdex-srv",
  "cluster_name" : "tuxdex",
  "cluster_uuid" : "NM9hQs7WTTqYnq8CmJT6kQ",
  "version" : {
    "number" : "9.1.0",
    "build_flavor" : "default",
    "build_type" : "deb",
    "build_hash" : "00e7d33bf08f1476229d9d1642e2da46cfebdd53",
    "build_date" : "2025-07-23T22:09:53.891289976Z",
    "build_snapshot" : false,
    "lucene_version" : "10.2.2",
    "minimum_wire_compatibility_version" : "8.19.0",
    "minimum_index_compatibility_version" : "8.0.0"
  },
  "tagline" : "You Know, for Search"
}
Ohne Zugangsdaten lehnt die API ab:
curl -s --cacert /etc/elasticsearch/certs/http_ca.crt https://localhost:9200/_cluster/health | jq -r .error.reason
missing authentication credentials for REST request [/_cluster/health]
Wann brauche ich das?
- Direkt nach der Installation, wenn das beim Setup angezeigte Passwort verloren ist
- Wenn ein Admin geht, der das Passwort von
elastickannte - Um vor dem Anbinden von Kibana das Passwort für
kibana_systemzu setzen
Nicht täglich als elastic arbeiten
elastic ist ein Superuser. Leg in Kibana oder über die API persönliche Benutzer mit
passenden Rollen an und heb elastic für Notfälle im Passwortmanager auf.
Anwendungen fallen aus
Nutzt eine Anwendung oder Logstash den zurückgesetzten Benutzer, kann sie sich nicht mehr verbinden, bis ihre Konfiguration das neue Passwort hat. Prüf vorher, welche Dienste den Benutzer verwenden.
Unterschiede zwischen Distributionen
| Debian | Ubuntu | RHEL | Arch | |
|---|---|---|---|---|
| Installation | APT-Paketquelle von Elastic | APT-Paketquelle von Elastic | YUM-Paketquelle von Elastic | AUR oder Container |
| Pfad | /usr/share/elasticsearch/bin/ |
/usr/share/elasticsearch/bin/ |
/usr/share/elasticsearch/bin/ |
je nach Paket |