ssh-add
Lädt SSH-Schlüssel in den laufenden
ssh-agent, listet die geladenen Schlüssel auf und entfernt sie wieder.
Syntax
ssh-add [OPTION]... [DATEI]...
Optionen
| Option | Beschreibung |
|---|---|
| (keine) | Die Standardschlüssel hinzufügen (~/.ssh/id_ed25519 und andere) |
DATEI |
Diesen Schlüssel hinzufügen |
-l |
Die Fingerprints der geladenen Schlüssel auflisten |
-L |
Die geladenen öffentlichen Schlüssel vollständig auflisten |
-t ZEIT |
Den Schlüssel nach ZEIT automatisch entfernen, z. B. 1h |
-d DATEI |
Einen einzelnen Schlüssel entfernen |
-D |
Alle Schlüssel entfernen |
Beispiele
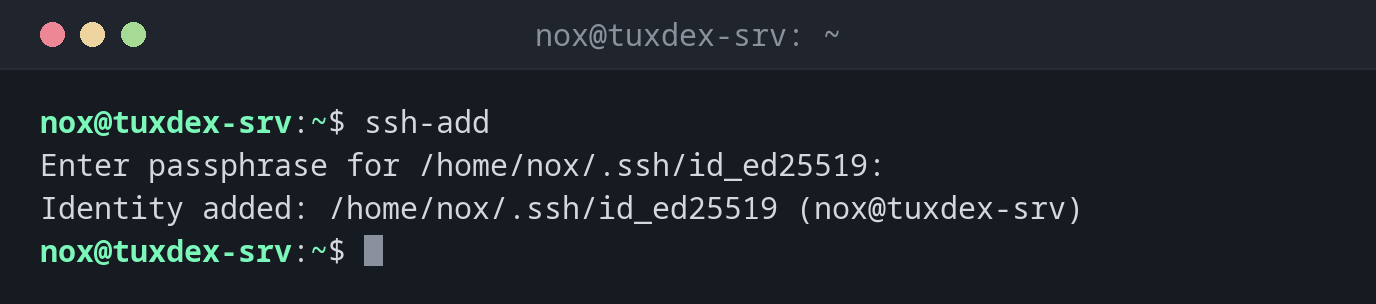
Den Standardschlüssel hinzufügen:
ssh-add
Enter passphrase for /home/nox/.ssh/id_ed25519:
Identity added: /home/nox/.ssh/id_ed25519 (nox@tuxdex-srv)
Ab jetzt nutzt ssh den Schlüssel, ohne erneut nach der Passphrase zu fragen.
Einen Schlüssel nur für eine Stunde hinzufügen:
ssh-add -t 1h
Enter passphrase for /home/nox/.ssh/id_ed25519:
Identity added: /home/nox/.ssh/id_ed25519 (nox@tuxdex-srv)
Lifetime set to 3600 seconds
Die geladenen Schlüssel anzeigen:
ssh-add -l
256 SHA256:MH9iiNBiK1fYLz4X57tGWkD2uYd7TpgABke1SUynK1k nox@tuxdex-srv (ED25519)
Den öffentlichen Schlüssel eines geladenen Schlüssels anzeigen:
ssh-add -L
ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIAWZDtTcIe235G0EzeAQj/BESDJnWT39gRghXyiMZZal nox@tuxdex-srv
Einen Schlüssel entfernen:
ssh-add -d ~/.ssh/id_ed25519
Identity removed: /home/nox/.ssh/id_ed25519 ED25519 (nox@tuxdex-srv)
Der Agent ist leer:
ssh-add -l
The agent has no identities.
Wann brauche ich das?
- Zu Beginn einer Arbeitssitzung, um deinen Schlüssel einmal zu entsperren
- Um zu prüfen, welchen Schlüssel der Agent anbietet, wenn eine Anmeldung scheitert
- Vor einer Pause, um mit
-Dalle Schlüssel aus dem Agenten zu entfernen
Schlüssel automatisch laden
Mit AddKeysToAgent yes in ~/.ssh/config fügt ssh den Schlüssel bei der ersten
Nutzung dem Agenten hinzu. Du musst ssh-add nicht von Hand aufrufen.
Zu viele Schlüssel
Der Agent bietet jeden geladenen Schlüssel nacheinander an. Server erlauben oft nur
sechs Versuche, mit vielen Schlüsseln siehst du dann Too many authentication failures.
Nutze IdentitiesOnly yes und IdentityFile pro Host in ~/.ssh/config.
Verwandte Befehle
ssh-agent · ssh-keygen · ssh